Cookie(クッキー)で取得した閲覧履歴や広告IDを、アクセス解析や広告配信、外部サービスとのデータ連携に使っている企業は少なくありません。氏名を含まないデータであっても、個人情報保護法では「個人関連情報」として扱われ、第三者に提供する場面では提供元に確認と記録の義務が生じることがあります。本記事では、個人関連情報の定義と具体例、個人情報との違い、第三者提供時のルール、新設される類型を、ウェブ担当者・マーケター向けに解説します。
目次
個人関連情報とは、特定の個人を識別できない個人に関する情報のこと
個人関連情報とは、生存する個人に関する情報のうち、個人情報・仮名加工情報・匿名加工情報のいずれにも該当しないものを指します(個人情報保護法第2条第7項)。
個人に関わるデータではあるものの、保有する事業者の手元にある他の情報と容易に照合しても、特定の個人を識別できない情報です。
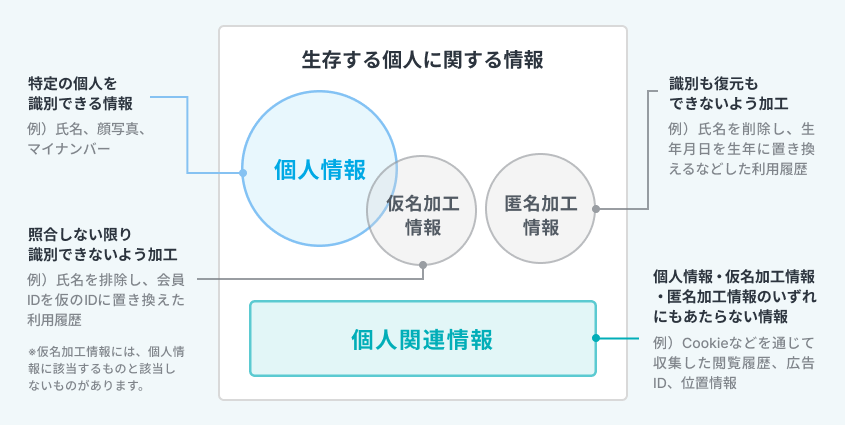
2020年の個人情報保護法改正で新設され、2022年4月から施行されています。
個人関連情報に該当する情報の具体例
個人関連情報に該当する代表的な情報は、次のとおりです。
- Cookieなどの端末識別子を通じて収集した、ウェブサイトの閲覧履歴
- メールアドレスに結び付いた年齢・性別・家族構成などの属性情報
- 商品の購買履歴やサービスの利用履歴
- スマートフォンの広告ID(IDFA、AAIDなど)
- 位置情報
- 趣味や関心のある分野など、興味・関心を示す情報
いずれの情報も、氏名などと結び付くと扱いが変わります。たとえば同じ閲覧履歴でも、ログインしていないユーザーの閲覧履歴は個人関連情報にあたり、ログイン中の会員の閲覧履歴は会員の氏名と結び付くため個人情報として扱います。自社のデータがどちらにあたるかを決めるのは、データの種類ではありません。個人を識別できる情報と紐づけて管理しているかどうかです。
個人関連情報に該当しないもの
個人関連情報に該当しないのは、特定の個人を識別できる個人情報、仮名加工情報・匿名加工情報、統計情報、法人に関する情報、亡くなった人に関する情報です。
統計情報は、特定の個人と結び付かない形に集計されていれば、個人に関する情報にあたりません。年代別のアクセス数や地域別の購入件数といった集計値が該当します。法人の名称や所在地など法人に関する情報も、生存する個人に関する情報ではないため対象外です。仮名加工情報と匿名加工情報は、個人情報保護法で別の区分として規律されているため、個人関連情報には含まれません。また、個人関連情報は生存する個人に関する情報が対象のため、亡くなった人に関する情報も該当しません。
位置情報のように、蓄積の度合いで判断が分かれる情報もあります。位置情報それ自体のみでは個人情報に該当しませんが、位置情報が連続的に蓄積されるなどして特定の個人を識別できる場合には、個人情報に該当します。
個人関連情報と個人情報の違いは、特定の個人を識別できるかどうか
個人関連情報と個人情報の違いは、特定の個人を識別できるかどうかです。個人情報には、氏名のように情報単体で識別できるものだけでなく、生年月日や電話番号のように単体では識別できなくても、氏名などと組み合わせることで識別できるものも含まれます。手元にある他の情報と容易に照合して識別できる場合も、個人情報にあたります。どの方法でも識別できなければ個人関連情報となり、個人情報と個人関連情報が重なることはありません。
課される義務にも違いがあります。個人情報は取得の段階から利用目的の通知などが求められる一方、個人関連情報は現行法では取得時の義務がなく、第三者に提供する場面で初めて義務が生じます。各類型にあたるデータの例とあわせて整理すると、次のとおりです。
| 類型 | 具体例 | 特定の個人を識別できるか | 取得・利用時の主な義務 | 第三者提供時の主な義務 |
|---|---|---|---|---|
| 個人関連情報 | Cookieなどを通じて収集した閲覧履歴、メールアドレスに結び付いた年齢・性別、購買履歴、位置情報 | できない | 固有の義務なし(2026年改正:特定の個人に連絡できる記述等を含むものは、不適正な利用と不正な取得を禁止) | 受け取った側が個人データとして取得すると想定される場合、渡す側に同意取得の確認と記録の義務(2026年改正:統計作成等のみに利用する場合は、一定事項の公表と書面での合意を条件に、本人同意の確認を省略可能。記録は必要。) |
| 個人情報 | 氏名、本人が判別できる顔写真、マイナンバーや運転免許証番号 | できる(他の情報と容易に照合して識別できる場合を含む) | 利用目的の特定と通知・公表、目的外利用の制限、不適正な利用の禁止、不正な手段による取得の禁止(2026年改正:統計作成等を目的とする場合に、公開されている要配慮個人情報を同意なく取得可能に、16歳未満の本人に関する規律の追加など) | 個人データであれば、原則として本人の同意が必要(2026年改正:統計作成等のみに利用する場合などは同意不要、オプトアウトによる提供時の提供先確認の義務化など) |
| 仮名加工情報 | 氏名を削除し、会員IDを規則性のない仮IDに置き換えた利用履歴 | 他の情報と照合しない限りできない | 利用目的の制限、本人を識別する行為の禁止、本人への連絡等への利用の禁止、安全管理措置(2026年改正:特定の個人に連絡できる記述等を含むものは、不適正な利用と不正な取得も禁止) | 原則として禁止 |
| 匿名加工情報 | 氏名を削除し、生年月日を生年に置き換えるなどして、元に戻せないよう加工した利用履歴 | できない(元の個人情報への復元もできない) | 加工基準の遵守、作成時の公表、本人を識別する行為の禁止(2026年改正:特定の個人に連絡できる記述等を含むものは、不適正な利用と不正な取得も禁止) | 本人の同意は不要(提供する情報の項目と提供方法の公表、提供先への匿名加工情報である旨の明示が必要) |
表のうち括弧内は、2026年7月17日に公布された改正法による変更点です。改正法は一部を除き、公布の日から起算して2年を超えない範囲内において政令で定める日に施行されるため、施行までは括弧外の内容が適用されます。個人情報に関する改正点は「【2026年最新】個人情報保護法の改正はいつ?どうなる?見直しのポイントをわかりやすく解説」をご確認ください。
個人関連情報の第三者提供では、提供先での同意取得の確認と記録が必要
個人関連情報を第三者に提供する際、データを受け取る事業者(提供先)が個人データとして取得することが想定される場合、データを渡す事業者(提供元)は本人の同意が得られていることを確認し、確認した内容を記録する義務を負います(個人情報保護法第31条)。
規律が設けられた背景は、次のようなケースで考えるとわかりやすくなります。A社は自社サイトの訪問者にCookie IDを付与し、閲覧履歴を蓄積しています。氏名とは結び付いていないため、A社にとっては個人関連情報です。一方のB社は、自社の会員情報とCookie IDを紐づけて管理しています。A社から閲覧履歴を受け取れば、B社は会員情報と照合し、誰の閲覧履歴かを特定できます。
A社の手元では個人を識別できないデータが、B社に渡った時点で個人データになります。提供元の基準だけで判断すると規制が及ばなくなる状態を防ぐため、提供先での同意取得を提供元が確かめる仕組みが設けられました。提供先がデータを個人データとして取得すると想定されない場合は、確認も記録も必要ありません。
確認・記録義務を負う事業者の範囲
確認・記録義務を負うのは、個人関連情報データベース等を事業に用いている「個人関連情報取扱事業者」です。Cookie IDに紐づく閲覧履歴や属性情報を、検索できる形で体系的に整理して保有している事業者が該当します。
現行法では、個人関連情報取扱事業者にあたる場合でも、義務が生じるのは第三者に提供する場面に限られます。自社サイトのアクセスログを社内の分析だけに使っていれば、確認・記録は必要ありません。ただし、2026年改正法の施行後は、連絡可能個人関連情報にあたるデータであれば、第三者に提供しない場合でも、不適正利用と不正取得の禁止の対象になりえます。
確認・記録義務の実務フロー
確認・記録義務への対応は、提供先の取得方法の確認、同意取得の確認、記録の作成という3つの手順で進めます。
1つ目の手順は、提供先がデータを個人データとして取得するかどうかの確認です。提供先が自社の会員情報などと紐づける予定があるかを、商談や契約の段階で確かめます。
2つ目は、提供先で本人の同意が取得されているかの確認です。提供先から申告を受ける方法のほか、提供先から同意取得済みの本人のIDリストを受け取り、リストに載ったIDのデータのみを提供する方法も、個人情報保護委員会のQ&Aで示されています。IDリストを用いる場合は、同意を得た本人のIDのみをリストに含める旨を、提供先から事前に誓約してもらうことが前提です。提供先が外国にある場合は、原則として、本人の同意に加えて、提供先の国の個人情報保護制度などの情報が本人に提供されていることも確認が必要です(個人情報保護法第31条第1項第2号)。
3つ目は、記録の作成と保存です。本人の同意が得られていることを確認した旨、個人関連情報を提供した年月日、提供先の氏名または名称および住所(法人の場合は代表者の氏名)、提供した個人関連情報の項目を記録します。作成した記録は、作成方法に応じて1年間または3年間(原則は3年間)保存する必要があります。
提供元による同意取得の代行
同意を取得する主体は提供先ですが、提供元が提供先に代わって同意を取得することも認められています。ユーザーと直接の接点を持つのが提供元のサイトである場合、代行したほうが同意を得やすい場面も少なくありません。
代行する場合は、ユーザーに対して提供先を個別に明示し、あわせて対象となる個人関連情報を特定できるように示す必要があります。個人データの第三者提供では、同意を得る際に提供先を一社ずつ示すことまでは必須とされていません。その分、個人関連情報のほうが提供元の運用負担は重くなりやすいといえます。提供先が複数にわたる広告配信では、負担がさらに増します。
確認・記録義務の対象外となるケース
提供先が個人関連情報を個人データとして取得しない場合、確認・記録義務は生じません。
たとえば、広告主が外部のDMPから特定の商品カテゴリーへの関心を示す属性データを受け取り、自社サイト訪問者のCookieと紐づけて広告配信に使うケースがあります。広告主が属性データを会員情報などの個人データと紐づけなければ、個人データとしての取得にはあたらず、規律の対象外です。
注意したいのは、個人データとして取得されるかどうかを判断する責任が提供元にある点です。「想定される」かどうかは、提供元が現に想定している場合に加え、一般人の認識を基準として通常想定できる場合も含めて判断します。提供先の運用を確かめないまま対象外と判断すると、義務を果たさずに提供してしまうおそれがあります。
2026年7月に公布された改正法の施行後は、統計作成等の特例も加わります。提供先が統計の作成など(統計作成等と整理できるAI開発を含む)のみを目的として個人関連情報を取り扱う場合、提供元と提供先の双方が一定の事項を公表し、特例に基づく提供であることを書面で合意していれば、本人の同意が得られていることを確認せずに提供できるようになります。ただし、確認を省略できる代わりに公表や合意の手続きが求められ、提供先は受け取ったデータを統計作成等以外の目的で使うことや、原則としてさらに第三者へ提供することができません。また、提供先が個人データとして取得することが想定される場合は、特例による提供であっても記録の作成は必要です(改正法第31条の3第10項)。さらに、外国にある提供先に特例で提供する場合は、提供先が基準に適合する体制を整備していることが要件となります。特例の具体的な対象範囲や公表事項は、今後定められる委員会規則などで明らかになる見込みです。
Cookieを使う計測タグ・広告タグの設置は、個人関連情報の第三者提供にあたるのか
自社サイトに他社の計測タグや広告タグを設置していても、タグを通じて収集される閲覧履歴を自社で取り扱っていなければ、個人関連情報の第三者提供にはあたりません。個人情報保護委員会のQ&Aでは、タグ提供事業者がユーザーから直接閲覧履歴を取得したものと整理されており、サイト運営者に確認・記録義務は生じないとされています。
ただし、回答には「閲覧履歴を取り扱っていないのであれば」という条件が付いています。管理画面で収集データを参照している、自社の分析やターゲティングに利用しているといった場合は、結論が変わる可能性があります。タグを設置しているだけなのか、収集されたデータを自社でも使っているのかによって結論が変わるため、実務ではツールごとに利用実態を確認しておくことが欠かせません。
なお、タグ提供事業者の側は、閲覧履歴を個人情報として取得するのであれば、不正な手段による取得の禁止や利用目的の通知・公表といった義務を負います。サイト運営者に第三者提供の義務が生じないからといって、データの扱いが自由になるわけではありません。
Cookieの位置づけは、海外の法律では異なります。日本の個人情報保護法がCookie単体を個人情報と区別して扱う一方、GDPRやCPRA(CCPA)ではオンライン識別子も保護対象の個人データ・個人情報に含まれます。欧州やアメリカ・カリフォルニア州のユーザーが利用するサイトでは、日本の基準だけでは判断できません。GDPRにおけるCookieの扱いは「GDPR(EU一般データ保護規則)とは?日本企業が知るべき適用範囲と対策を解説」をご確認ください。
2026年改正で個人関連情報に加わる新たな規律
連絡可能個人関連情報とは、個人関連情報のうち、住居や勤務先などの所在地、電話番号、メールアドレス、利用者や端末を識別するために付された符号(個人情報保護委員会の資料ではCookie IDが例として挙げられており、範囲はガイドラインで示される予定)など、特定の個人への連絡を可能にする記述等を含むものを指します。2026年7月17日に公布された改正個人情報保護法で、新たな類型として定義されました。該当する記述等を直接含まない情報であっても、他の情報と容易に照合して特定できる場合は対象に含まれます。
個人を識別できないデータであっても、本人に直接働きかけられる状態にあれば、フィッシングサイトへの誘導などに悪用されるおそれがあります。改正法では連絡可能個人関連情報について、違法・不当な行為を助長・誘発するおそれのある方法での利用と、偽りなどの不正な手段による取得が禁じられます。
改正法は一部の規定を除き、公布の日から起算して2年を超えない範囲内において政令で定める日に施行されます(2028年7月までに施行される予定)。どの範囲のデータが該当するか、実務上どのような対応が必要かは、今後公表される政令・委員会規則・ガイドラインで具体化される見込みです。
個人関連情報を扱う企業が確認すべきこと
個人関連情報を扱う企業が確認すべきなのは、保有データの棚卸し、外部へのデータの流れの把握、確認・記録の運用フローの設計、プライバシーポリシーへの反映の4点です。把握から判断、運用、公表へと、作業の流れに沿って進めると抜け漏れを防げます。
1.自社が保有するデータの棚卸し
最初に、自社が扱っているデータのうち、どれが個人関連情報にあたるかを整理します。アクセス解析ツールに蓄積された閲覧履歴、広告配信に使うCookie IDや広告ID、アンケートで集めた年齢・性別などの属性情報が主な対象です。
整理の際は、データが会員情報などの個人情報と紐づいているかもあわせて確認します。同じ閲覧履歴でも、会員IDと紐づけて管理していれば個人情報として扱う必要があり、適用されるルールが変わるためです。部署ごとにツールを導入している企業では、全体像を誰も把握できていないケースも少なくありません。
2.外部へのデータの流れの把握
次に、棚卸ししたデータが、どこへ、どのような経路で渡っているかを確認します。経路は大きく2種類に分かれます。
1つ目は、タグを通じた送信です。GA4などのアクセス解析ツール、Google広告やMeta広告のコンバージョンタグ・リターゲティングタグ、MAツールのトラッキングコード、チャットツール、SNSのシェアボタンなどが該当します。
2つ目は、自社から直接渡すケースです。DMPへの閲覧履歴の連携、広告プラットフォームへのオーディエンスリストのアップロード、提携先へのデータファイルの受け渡しなどがあります。なお、会員情報など氏名と紐づく顧客リストをアップロードする場合は、個人関連情報ではなく、個人データの第三者提供のルール(個人情報保護法第27条)が問題になります。
自社から直接渡すケースは個人関連情報の第三者提供にあたる可能性が高く、タグを通じた送信は自社での取扱い状況によって判断が分かれます。タグマネージャーを経由せずに設置されたタグは、把握の対象から漏れやすいため注意が必要です。
なお、タグを通じた送信は、電気通信事業法の外部送信規律の対象にもなりえます。詳しくは「改正電気通信事業法とは?外部送信規律(Cookie規制)をわかりやすく解説」をご確認ください。
3.確認・記録の運用フローの設計
第三者提供にあたるデータの流れが見つかったら、提供先での同意取得をどう確認し、記録をどこに保存して誰が管理するかを決めます。確認方法は、提供先からの申告を受ける、同意取得済みのIDリストを受け取るなど、取引ごとに異なります。
担当者の判断に任せたままでは、提供のたびに対応がぶれてしまいます。契約書のひな形に確認事項を盛り込む、記録の様式をそろえるなど、仕組みとして定着させることが大切です。
4.プライバシーポリシーへの反映
最後に、確認した内容をプライバシーポリシーに反映します。取得する情報の種類にCookieや広告IDなどを含めること、利用目的と提供先を具体的に書くことがポイントです。提供元として同意取得を代行する場合に備え、提供先を個別に示せる粒度になっているかも確認しておきます。2026年改正法の施行後は、ポリシーの説明と実際の取得方法が大きく食い違い、本人を欺く形になっている場合には、連絡可能個人関連情報の不正な手段による取得に該当しうるため(具体的な解釈は今後のガイドラインで示される見込み)、説明と実態をそろえておくことが大切です。
記載すべき項目や見落としやすい不備については、「プライバシーポリシーがないとどうなる?義務・罰則・企業が見落としがちなポイントを解説」をご確認ください。
個人関連情報の送信先の把握とプライバシーポリシーへの反映を効率化する方法
個人関連情報の確認・記録義務は、提供先との契約や運用で対応する部分が中心です。ただし、確認・記録の要否を判断するには、自社サイトからどの外部サービスにデータが送られているかを正確に把握しておく必要があります。タグの追加や広告媒体の変更は日常的に発生するため、送信先の棚卸しとプライバシーポリシーの更新を手作業で続けるのは担当者の大きな負担です。
株式会社DataSignが提供する『webtru(ウェブトゥルー)』は、外部送信先の検知からプライバシーポリシーへの反映、同意内容に応じた読み込み制御までを自動化するCMPツール(同意管理プラットフォーム)です。国産唯一のGoogle認定CMPパートナーとして、NTTドコモやゆうちょ銀行をはじめ多くの企業で導入されています。同意前に非必須の外部通信を発生させないゼロクッキーロードにも対応しています。
1.特許技術による外部送信先の自動検出

サイト上で実際に発生している通信をもとに、外部サービスを特許技術で自動検出します。タグマネージャーに登録したタグのみを管理する方式とは異なり、タグマネージャーを経由せずに設置されたタグや、タグから連鎖的に呼び出される送信先も把握可能です。指定したページは毎月自動でスキャンされ、新しい外部サービスが見つかるとメールで通知されるため、タグを通じた外部への送信を継続的に棚卸しできます。
2.プライバシーポリシーへの送信先の反映
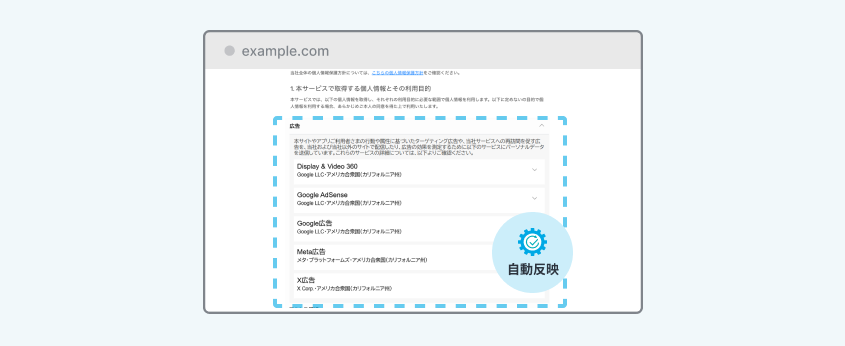
検出した外部サービスは、広告・アクセス解析などの用途別に自動で分類されます。送信先の一覧はプライバシーポリシーに埋め込んで自動反映できるため、送信先が変わるたびに手作業で記載を書き換える必要がなく、ポリシーの説明と実際の送信状況のずれを防ぐうえでも役立ちます。
3.同意内容に応じた外部サービスの制御
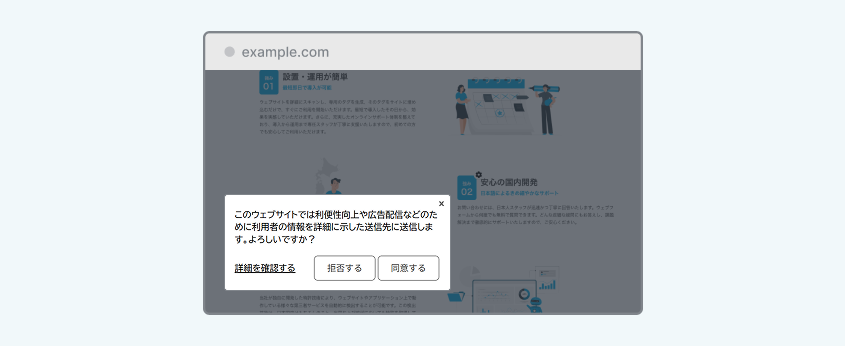
ユーザーが許可した外部サービスにのみデータを送信し、拒否したサービスへの送信は止めます。同意の状況に合わせて、外部へのデータ送信を自動で制御可能です。
自社サイトから外部へ送信されているデータを把握し、プライバシーポリシーとの整合を保ちたい場合は、webtruのサービス資料をご覧ください。
個人関連情報においてよくある質問
個人関連情報に該当しないのは、特定の個人を識別できる個人情報、仮名加工情報・匿名加工情報、統計情報、法人に関する情報、亡くなった人に関する情報です。統計情報は、特定の個人と結び付かない形に集計されていれば、個人に関する情報にあたりません。氏名などと結び付いて特定の個人を識別できるデータは、個人情報として扱います。詳しくは「個人関連情報に該当しないもの」をご確認ください。
個人関連情報とは、生存する個人に関する情報のうち、個人情報・仮名加工情報・匿名加工情報のいずれにも該当しないものです。Cookieなどを通じて収集したウェブサイトの閲覧履歴、メールアドレスに結び付いた年齢・性別などの属性情報、購買履歴、広告ID、位置情報、興味・関心を示す情報などが該当します。いずれも氏名などと結び付いていない状態にあることが前提です。詳しくは「個人関連情報に該当する情報の具体例」をご確認ください。
Cookie単体では特定の個人を識別できないため、氏名や会員情報と結び付けていない状態であれば個人関連情報にあたります。会員情報とCookie IDを紐づけて管理している場合は、個人情報として扱う必要があります。なお、2026年改正法の施行後は、Cookie IDを含む情報が連絡可能個人関連情報として、不適正利用と不正取得の禁止の対象になる可能性があります。詳しくは「個人関連情報に該当する情報の具体例」をご確認ください。
個人データは、個人情報データベース等を構成する個人情報で、特定の個人を識別できます。個人関連情報は、特定の個人を識別できない情報です。同じCookie IDでも、会員情報と紐づけていない事業者にとっては個人関連情報、紐づけて管理している事業者にとっては個人データとなります。詳しくは「個人関連情報と個人情報の違いは、特定の個人を識別できるかどうか」をご確認ください。
提供先が個人データとして取得することが想定される場合は、提供先で本人の同意が得られていることを、提供元が確認して記録する必要があります。同意を取得するのは原則として提供先ですが、提供元が代わりに取得することも認められています。提供先が個人データとして取得しない場合は、確認・記録は必要ありません。詳しくは「個人関連情報の第三者提供では、提供先での同意取得の確認と記録が必要」をご確認ください。
タグを通じて収集される閲覧履歴を自社で取り扱っていなければ、第三者提供にはあたらず、確認・記録義務も生じません。個人情報保護委員会のQ&Aでは、タグ提供事業者がユーザーから直接閲覧履歴を取得したものと整理されています。ただし、収集されたデータを自社の分析やターゲティングに利用している場合は、結論が変わる可能性があります。詳しくは「Cookieを使う計測タグ・広告タグの設置は、個人関連情報の第三者提供にあたるのか」をご確認ください。